Supported Frameworks
Additional frameworks can be added via the AI document parser.
Key Capabilities
- • AI-Powered Document Parser — An AI engine reads and interprets compliance framework documents, policy files, and audit reports, automatically extracting control requirements, mapping them to your existing controls, and identifying gaps.
- • Continuous Control Monitoring — Continuously monitors compliance status across all controls rather than relying on point-in-time audits. When a control violation occurs, detected via CIEM logs or manual input, it's automatically flagged in the risk register with severity classification.
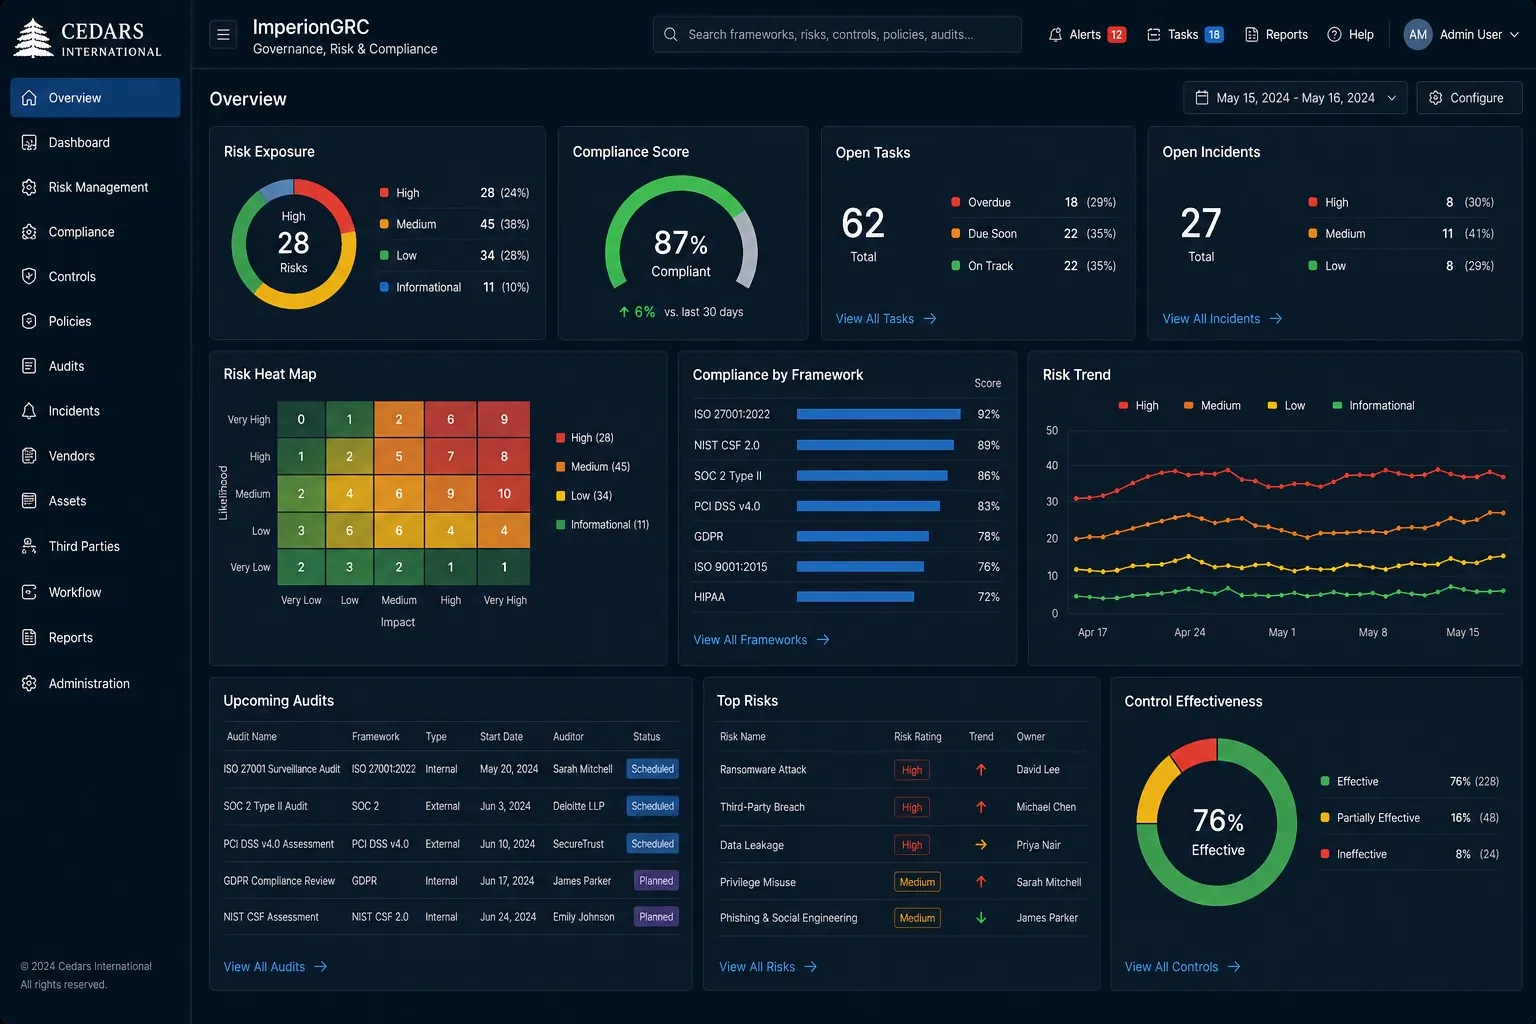
- • Compliance Scoring Dashboard — Each framework gets a real-time compliance score, showing current posture, trend over time, and breakdown by control domain for instant visibility into audit readiness.
- • Risk Register & Audit Management — Maintains a dynamic risk register with all open findings, assigned owners, remediation deadlines, and SLA tracking, with audit timelines showing days until next audit.
- • Automated Reporting — Generates audit-ready reports for ISO 27001, GDPR, NIS2, or PCI-DSS with one click, complete with evidence mapping, control status, and executive summary.
Compliance Impact
Compliance requirements are often managed through disconnected documents, spreadsheets, and periodic audits. This can make it difficult to maintain an accurate view of control status, identify gaps early, and prove compliance when needed.
ImperionGRC provides continuous visibility into governance, risk, and compliance performance. It helps organizations detect control failures, maintain an up-to-date risk register, improve audit readiness, and manage multiple frameworks through one centralized platform.
Business Outcomes
Improve Audit Readiness
Maintain current control status, mapped evidence, open findings, and remediation progress instead of preparing everything shortly before an audit.
Reduce Manual Compliance Work
Automate control mapping, document analysis, evidence organization, scoring, and reporting across multiple frameworks.
Identify Compliance Gaps Earlier
Detect control violations and missing requirements before they become major audit findings or regulatory issues.
Manage Risk More Effectively
Maintain a dynamic risk register with assigned owners, deadlines, severity levels, and remediation tracking.
Gain a Clear View of Compliance Posture
Use real-time scores and framework-level dashboards to understand current status, trends, and areas requiring attention.
Support Multiple Frameworks
Manage ISO 27001, GDPR, NIS2, PCI-DSS, and additional frameworks through a single platform.
Strengthen Accountability
Assign responsibility for findings and controls, track deadlines, and maintain a clear audit trail of actions and decisions.
Integration with Cedars SIEM
ImperionGRC receives control violation signals from Cedars SIEM (unauthorized access, policy breaches), ShadowGuard (DLP violations), and Awareness (training non-completion), automatically updating compliance scores and risk register entries in real time.
Ready to get started?
Contact us to get more information or schedule a quick demo